Hornetsecurity ha presentado su Ransomware Report 2027, un estudio global que revela que las organizaciones están hoy mejor preparadas que nunca para hacer frente a los ataques de ransomware, aunque la confianza en las medidas de protección que están tomando sigue siendo limitada
El estudio afirma que el número de empresas que han informado de un ataque de ransomware ha descendido hasta alrededor del 18%, con respecto al 24% del informe del año pasado. La realidad es que muchas organizaciones tienen ya establecidas las principales medidas de protección frente al ransomware: el 84% cuenta con un plan de recuperación ante desastres, frente al 82% del informe del año pasado.
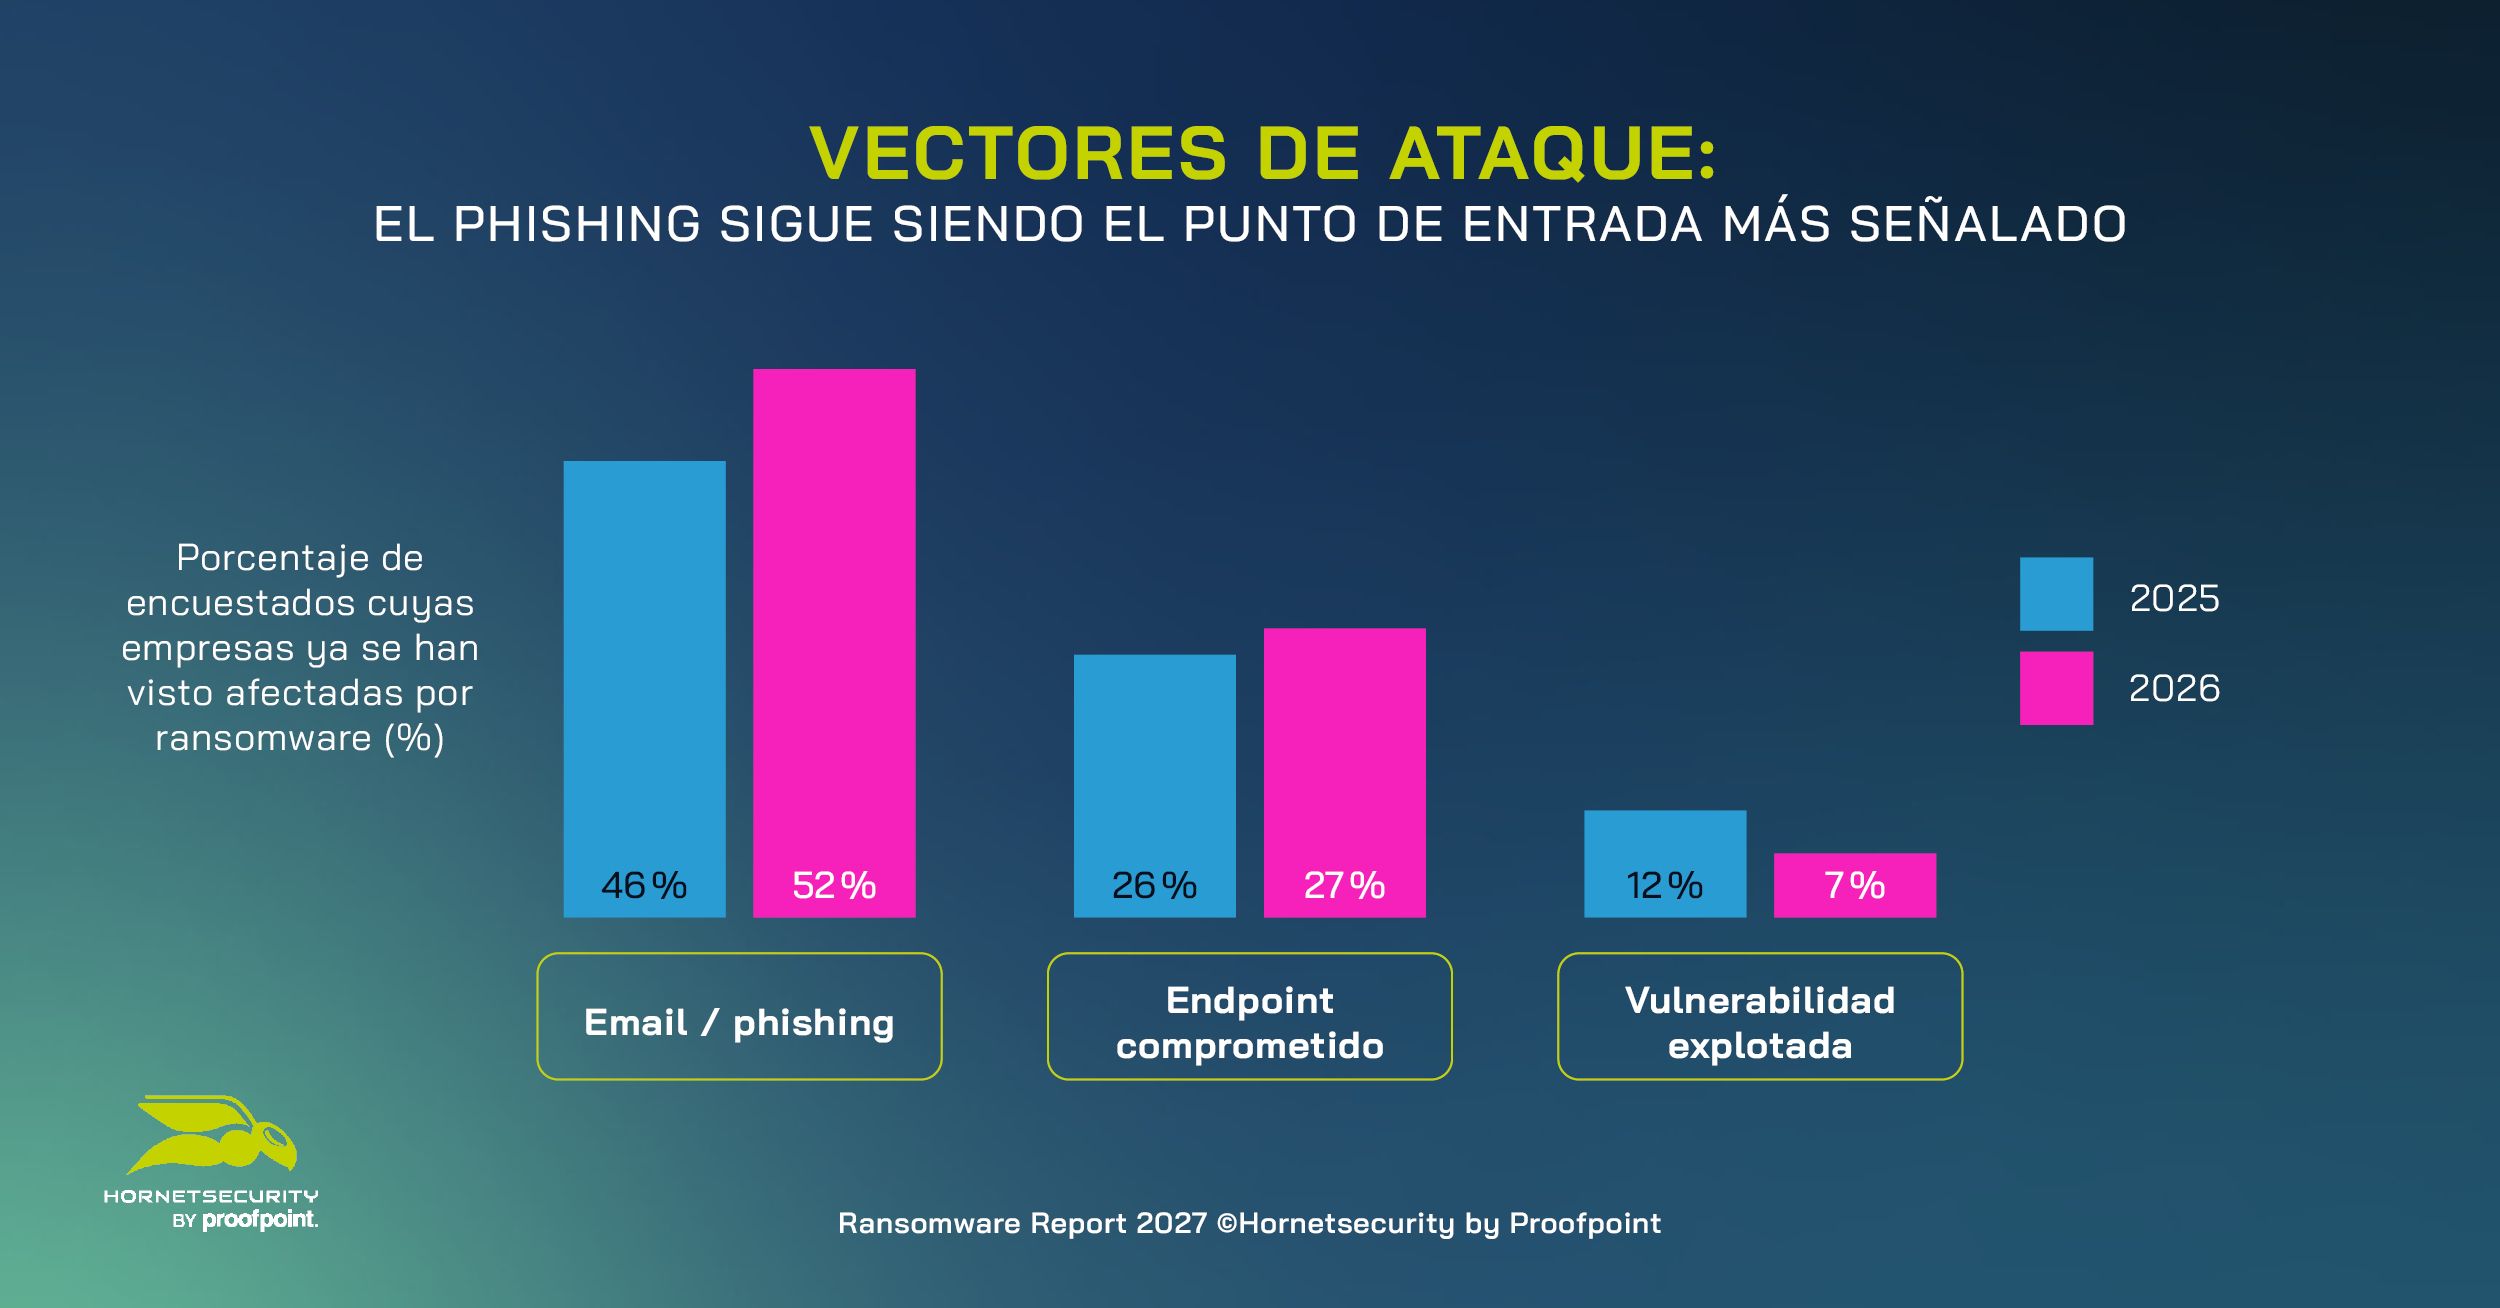
El correo electrónico o el phishing siguen siendo el principal vector de entrada de los ataques. Entre las organizaciones que han sufrido un incidente de ransomware, el 52% señala el correo electrónico o el phishing como vía de entrada, frente al 46% del año pasado. Esta prevalencia del phishing y los endpoints comprometidos demuestra la importancia que tiene la concienciación de los empleados en la defensa de la empresa frente al ransomware. En este sentido, el 84% de los encuestados afirma que su empresa ofrece formación en concienciación sobre seguridad (10 puntos más con respecto al 74% del informe anterior), lo que representa uno de los mayores cambios registrados en el estudio de este año.
Solo el 3% de las organizaciones que han sufrido un ataque de ransomware confirma que pagó un rescate para recuperar sus datos. Este dato subraya la importancia de contar con opciones de recuperación fiables, copias de seguridad protegidas y procesos de recuperación eficaces, que pueden ayudar a mantener los datos intactos y reanudar las operaciones tras un ataque.
Los métodos de los delincuentes y sus tácticas de engaño están evolucionando. Esto resulta especialmente evidente al analizar el papel de la IA generativa, ya que el 84% de las organizaciones afirma que esta tecnología ha aumentado la preocupación de su organización sobre los ciberataques y el ransomware. De hecho, solo el 9% cree que sus empleados serían capaces de reconocer de forma fiable un intento de phishing generado por IA o de suplantación de identidad.
En definitiva, la seguridad del correo electrónico, la concienciación de los empleados, la protección de las identidades y los endpoints, así como las copias de seguridad y la recuperación, deben trabajar conjuntamente de forma integrada. Estas medidas pueden ayudar a las organizaciones a prevenir y detectar los ataques en una fase temprana, además de responder rápidamente cuando se producen incidentes y restablecer las operaciones de forma fiable.
Los ataques de ransomware en España y Latinoamérica
En lo que se refiere al mercado hispanohablante, España y Latinoamérica, un 43% de las organizaciones afirma que ha sufrido un ataque de ransonware, frente al 20% del año anterior. Este notable incremento ha provocado también una mayor preocupación (93%) en torno a este tipo de ataques, una cifra ligeramente superior al 84% del año pasado. La influencia de la IA en los ciberataques también alerta a las empresas, con un aumento del 79% con respecto al 56% del estudio anterior.
Solo 7% de las organizaciones confía en que sus empleados pudieran identificar intentos de phishing o suplantación de identidad generados mediante IA. En este sentido, la concienciación en ciberseguridad sigue siendo clave, ya que un 64% de las empresas apuesta por la formación proactiva, frente al 56% del año pasado.
"Las empresas han reforzado notablemente sus defensas frente al ransomware gracias a copias de seguridad, soluciones de recuperación ante desastres o formación y concienciación en seguridad para los empleados. Todos estos elementos forman ya parte de la base de seguridad de muchas organizaciones, lo que constituye un paso importante" afima Daniel Hofmann, CEO de Hornetsecurity by Proofpoint. "Al mismo tiempo, nuestro trabajo diario revela la rapidez con la que evolucionan los métodos de los atacantes. Utilizan la IA para hacer más convincentes sus intentos de engaño, combinan el correo electrónico con otras herramientas de comunicación en ataques multicanal o emplean nuevas técnicas para eludir los mecanismos de seguridad", añade.
Tu opinión enriquece este artículo: