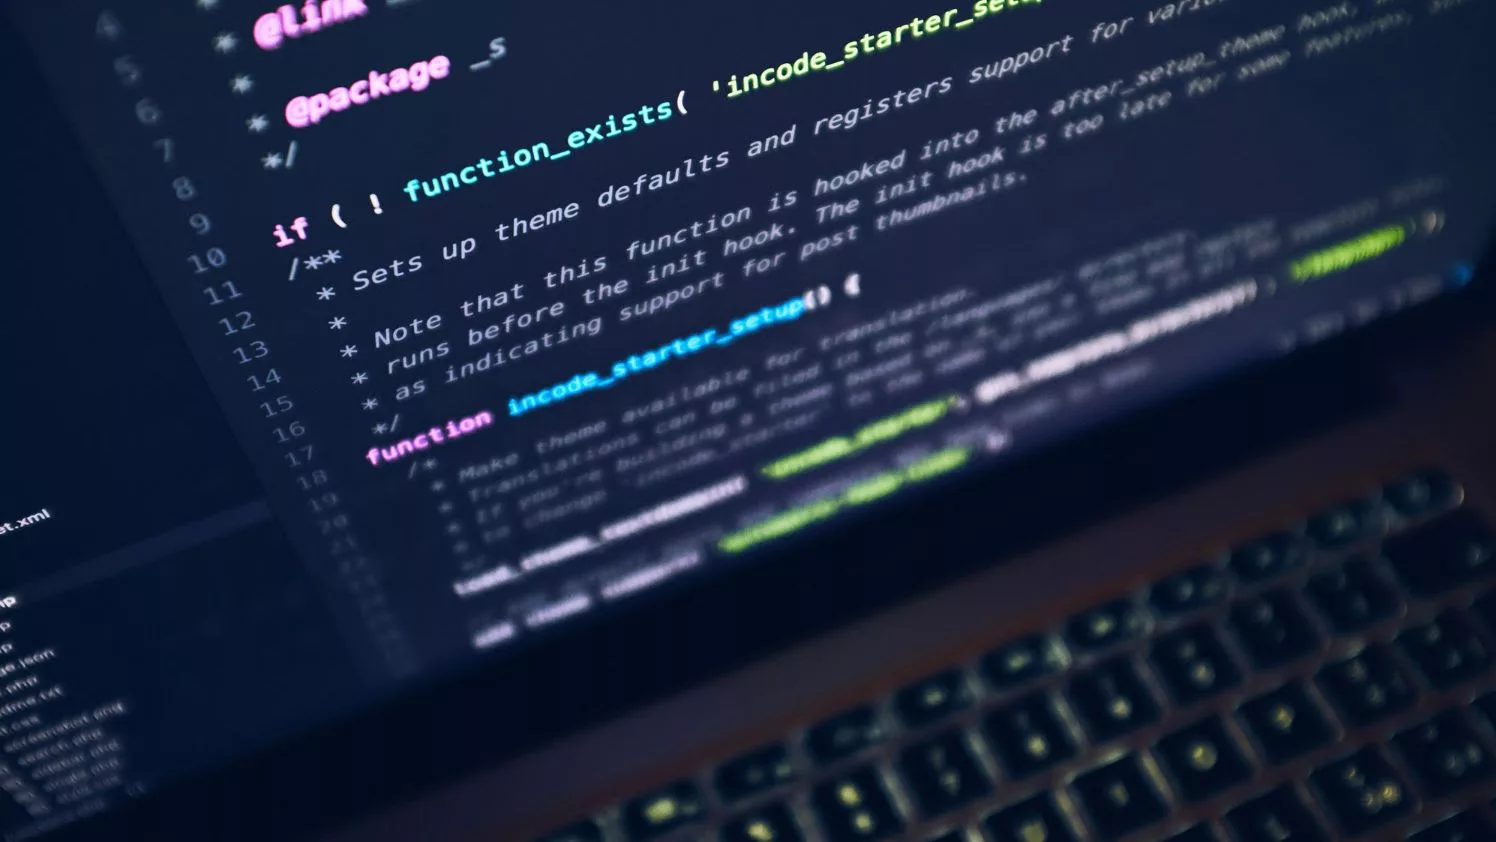
Para i3e, compañía especializada en servicios tecnológicos, el episodio evidencia un cambio relevante en el escenario de la ciberseguridad: la IA no solo permite detectar vulnerabilidades hasta ahora difíciles de identificar, sino que también facilita que puedan ser explotadas de forma más rápida y a mayor escala.
El caso ha provocado un fuerte incremento de los intentos de explotación de las vulnerabilidades después de que estas se hicieran públicas. En este contexto, desde i3e señalan que el principal cambio no está únicamente en la aparición de nuevas brechas, sino en la capacidad de la inteligencia artificial para acelerar procesos que hasta ahora requerían conocimientos técnicos muy avanzados y una elevada inversión de tiempo.
“La mayoría de los ataques que se producen actualmente se apoyan ya en servidores que trabajan con inteligencia artificial. La IA permite automatizar y acelerar determinadas acciones y esto cambia la velocidad a la que puede evolucionar una amenaza”, explica Sergio García Estradera, gerente de i3e.
Para la compañía, este nuevo escenario genera una asimetría que las organizaciones deben empezar a corregir. Mientras los ciberdelincuentes pueden utilizar estas herramientas sin restricciones para localizar puntos débiles o automatizar ataques, muchas empresas todavía se encuentran en una fase inicial de adopción de la IA aplicada a sus sistemas de defensa.
La misma tecnología, también para defenderse
Desde i3e insisten, sin embargo, en que la inteligencia artificial no debe interpretarse únicamente como una amenaza. Las mismas capacidades que permiten analizar grandes cantidades de código, identificar patrones anómalos o automatizar procesos pueden convertirse en una herramienta clave para anticipar incidentes y mejorar la respuesta de las organizaciones.
“La inteligencia artificial no piensa por sí sola, sino que funciona en función de los comandos y objetivos que le damos. Si somos capaces de utilizarla para mejorar nuestros sistemas y nuestro día a día, puede ayudarnos muchísimo también desde el punto de vista de la protección”, señala García.
En este sentido, i3e considera que episodios como el registrado alrededor de PHP deben servir para reforzar una idea fundamental: la ciberseguridad ya no puede abordarse únicamente de forma reactiva. La actualización continua de sistemas, la monitorización de posibles comportamientos anómalos, la revisión de vulnerabilidades y la incorporación progresiva de herramientas capaces de automatizar la detección serán cada vez más determinantes.
Para García, el avance de la inteligencia artificial no implica necesariamente que las empresas estén más indefensas, pero sí obliga a elevar su velocidad de respuesta. “La tecnología está evolucionando tanto para quien ataca como para quien defiende. El reto está en no quedarse atrás y utilizar esas mismas capacidades para prevenir, detectar y responder antes”, concluye.
Tu opinión enriquece este artículo: